


LedgerLossesNear90Million
Ledger is investigating user fund losses linked to Southeast Asian reseller CryptoBilis, with third-party estimates putting total losses near $90 million. The incident is suspected to involve a supply chain or device tampering issue. Ledger has asked the reseller to pause sales and advised recent buyers to move their assets. What's your take?
関連コイン
 BTC
+0.34%
FeaturedLedgerのハードウェアウォレットで8600万ドルが盗まれた疑い
Ledgerは、数百個のウォレットが関与し、合計8600万ドルを超える資産が盗まれた可能性のある事件を調査しています。
現時点では、デバイスまたはウォレットが改ざんされた可能性が疑われています(改ざん)。
Ledgerはすでに2つの対応を行っています:
1. 調査が終了するまで、提携先のCryptoBilisにLedgerデバイスの販売と発送を停止するよう要請
2. 偽の「Ledger Wallet」アプリに注意するようユーザーに呼びかけ。このアプリは、デバイス上で悪意のある取引に署名するよう誘導します
:ハードウェアウォレットのセキュリティ境界は、秘密鍵をオフラインで保管することだけではなく、購入したデバイスが安全かどうか、署名する取引の内容を理解できているかどうかも含まれます。
今回の事件についてはまだ公式な結論が出ていないため、現時点で攻撃経路を憶測すべきではありません。
しかし、セキュリティの問題に小さなものはありません。すぐに行うべきことがいくつかあります:
1.デバイスの入手元を確認する:公式サイトまたは信頼できるチャネルからのみ購入し、中古品や出所不明のものは買わない
2.デバイスの外観とパッケージを確認する:開封された形跡や改ざんの痕跡がないか確認する
3.デバイスの画面を注意深く確認する:すべての
- 3
- 4

#Ledger事件损失近9000万 Ledgerサプライチェーン攻撃の新たな進展!盗まれたBTCの保有期間は92%が90日未満、暗号資産界に再び安全警報が鳴り響く
最近発生した暗号資産のセキュリティ事件が、再び暗号資産界全体を揺るがしている。Galaxyの研究責任者による監視データによると、Ledger CryptoBillisのサプライチェーン攻撃事件による損失の全容が明らかになりつつあり、今回盗まれたビットコインは合計213.42枚、約1,770万ドル相当に上る。
オンチェーン追跡の詳細の中で、暗号資産界のすべての参加者が注目すべきデータがある。盗まれたビットコインの92%は、集約される前の保有期間が90日未満で、盗まれた資産のうち長期保有に属するものはごく一部にすぎない。
言い換えれば、今回被害に遭ったのは大半が短期保有者であり、一般的な固定観念にある、何年もコインを保有する長期投資の大口保有者ではない。現在のオンチェーン監視によると、盗まれたビットコインはまだ送金・分割されたり、ミキシングによって洗浄されたりしておらず、すべて3つの独立したウォレットアドレスに集約され、「待機状態」にある。多くの人はまず、また起きたありふれたハッキングによる盗難にすぎないと受け止めるだろうが、この事件がもたらす影響は、帳簿上の1,000万ドル超の損失よりはるかに大きい。
まず、ハードウェアウ
BTC+0.34%
- 6
- 7

#LedgerLossesNear90Million
Ledgerデバイスに関連して約9,000万ドルに迫る暗号資産の損失が発生したとの報告により、重要な問題が再び注目を集めています。それは、デバイスの入手方法から設定・使用方法に至るまで、あらゆる段階がセキュリティに関わるということです。
報告された事案は現在調査中であり、総額も推定値であるため、詳細は変わる可能性があります。報道では、影響を受けたデバイスが東南アジアの再販業者CryptoBilisを通じて購入されたものとされています。だからといって、すべてのLedgerデバイスが影響を受けているわけではなく、初期報告を最終的な結論として扱わないことが重要です。それでも、報告された損失規模は、デジタル資産を保有するすべての人にとって重大な警告となっています。
ハードウェアウォレットは秘密鍵をオフラインで保管するのに役立ちますが、あらゆるリスクをなくせるわけではありません。デバイスの入手元、梱包、設定手順、リカバリーフレーズの安全管理、そしてユーザーが取る行動のすべてが重要です。セキュリティは一連の手順から成り立っており、その一つひとつに注意を払う必要があります。
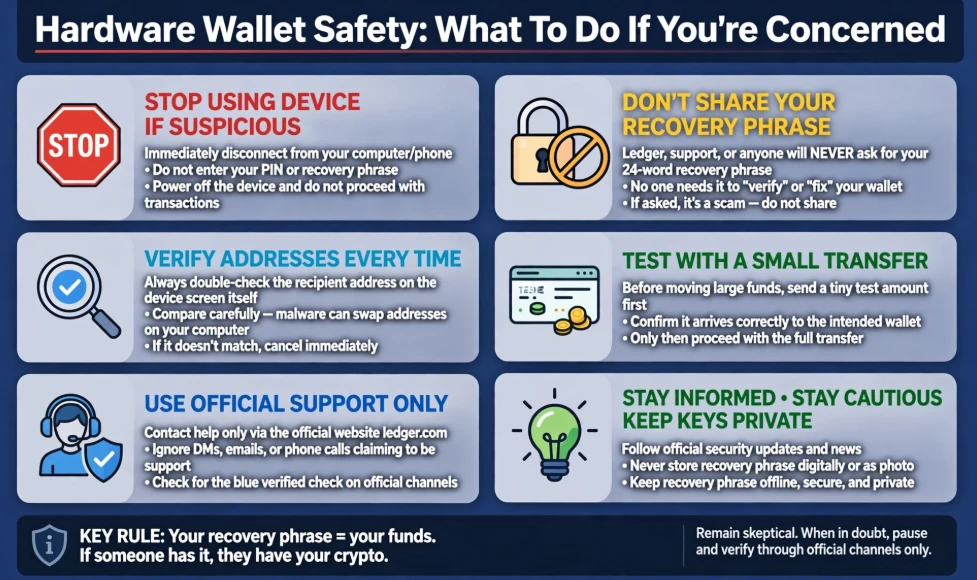
ハードウェアウォレットを所有している場合は、基本事項を確認してみてください。
• メーカーから直接購入するか、独自に確認できる販売元から購入してください。予想外の割引、
- 5
- 3
- 5
#LedgerLossesNear90Million
#Ledger関連事件の損失は約9,000万
暗号資産のセキュリティは、秘密鍵を保護することだけを意味するものではありません。ユーザーとデジタル資産の間に存在するテクノロジー、ソフトウェア、インフラを信頼できるかどうかも重要です。
報じられたLedger関連のサプライチェーン攻撃により、この問題が改めて注目されています。報告書に記載された数字によると、約213.42 BTC(当時の価値で約1,770万ドル)が盗まれました。もう一つ注目すべき点は、盗まれたBitcoinの推定92%が、まとめて送金される前の保有期間が90日未満だったことです。これは、オンチェーン上で資産がどのように移動するかを調査する重要性を示していますが、保有期間だけでは被害者が誰だったのか、また攻撃者がどのように標的を選んだのかを特定することはできません。
より深刻な懸念は、サプライチェーンが侵害された可能性です。多くの投資家は、ハードウェアウォレットが秘密鍵をインターネット接続されたデバイスから隔離することで、さらなる保護層を提供するため利用しています。しかし、ハードウェアのセキュリティは物理的なデバイスそのものだけに依存するものではありません。ソフトウェアの完全性、ファームウェアの真正性、取引の検証、そして配送やアップデートのプロセス全体の安全性がすべて
BTC+0.34%
- 1
- 3
#LedgerLossesNear90Million 🚨 #LedgerLossesNear90Million — 重大な暗号資産セキュリティ警鐘!
🔐 ハードウェアウォレットは、秘密鍵をオフラインで保管することでデジタル資産を保護するよう設計されています。しかし、進行中のセキュリティ調査により、すべての暗号資産保有者にとって重大な疑問が浮上しています。
リスクは、ウォレットがあなたの手元に届く前から始まっているとしたら?
10月9日から10日に公表された報告によると、東南アジアの再販業者CryptoBilisを通じて販売されたデバイスに関連するとみられる暗号資産の損失は、8,600万ドル超から9,000万ドルに迫る規模へ拡大しており、さらに、あるオンチェーン調査では9,000万ドルを超えています。
⚠️ 重要:これは報告された疑いのある損失であり、Ledgerが確認した最終的な金額ではありません。
📊 何が起きたのか?
ブロックチェーン調査員およびメディア報道によると:
🔹 9,000万ドル超:Bitqueryは、311個のウォレットで約9,290万ドルの損失が発生したと推定しました。
🔹 複数のブロックチェーン:報告された活動は、Bitcoin、Ethereum、TRON、BNB Chain、Polygonにまたがっています。
🔹 調査中の再販業者:Ledgerは、
- 2
- 1
#LedgerLossesNear90Million Ledgerは、Yield,xyzを通じてHyperliquidのパーペチュアル取引をハードウェアウォレットに直接統合しました。これは、高頻度執行と「コールドストレージのセキュリティ」を重視するトレーダーにとって、ゲームチェンジャーです。エンジニアリングの観点では、ハードウェアデバイス上でパーペチュアル契約に署名できることで、ウォレットから資産を抜き取られる攻撃の対象範囲を縮小できます。これは、DEXのスピードとオフラインの秘密鍵がもたらす絶対的な安全性の隔たりを埋めるものです。より多くのプロトレーダーが実行レイヤーをハードウェアで保護された環境へ移すにつれて、Hyperliquidの取引量を注意深く見守っています。セキュリティとパフォーマンスは、もはや両立しないものではありません。 #Ledger #Hyperliquid #DeFiSecurity #PerpsTrading
HYPE-2.22%
- 1
#Ledger事件损失近9000万 見終えた後、心に深く感じるものがあった。人生はもともと浮き沈みに満ちているので、一時の得失にこだわる必要はない。心を穏やかにして一歩一歩を真摯に歩み、身近な人や出来事を大切にし、情熱を保ち、あらゆる努力はやがて自分自身の素晴らしい未来を手にすることにつながると信じよう。
#DeFi4月安全事件损失超6亿美元 #Gate广场五月交易分享 クロスチェーンブリッジは「安全な橋」ではない|最近の攻撃事件から解剖するDeFiの安全脆弱性
2026年4月、二つのクロスチェーンブリッジ攻撃事件が相次ぎ、DeFi界に再び衝撃を与えた。
まず4月18日、KelpDAOはクロスチェーン検証設定の欠陥により、ハッカーに偽造メッセージを使われて約2.93億ドルを盗まれた;続いて4月29日、Syndicate Commonsのクロスチェーンブリッジはメッセージ検証の欠如により、トークンが約35%暴落した。
攻撃者はコアのスマートコントラクトコードに触れず、設計上の「信頼の盲点」—偽造メッセージを作成し、システムに素直に通過させることを利用した。
これら二つの事件は、再び重要な問題を浮き彫りにしている:クロスチェーンブリッジは、ブロックチェーンの安全性における「最大の脆弱点の一つ」になりつつある。
一般ユーザーやプロジェクト側にとって、この二つの事件が鳴らす警鐘は:クロスチェーンブリッジの基盤となる信頼モデルがシステム的に挑戦されているということだ。本稿はリスクの本質から出発し、実現可能な防御策を提案する。
一 なぜクロスチェーンブリッジは「翻車」しやすいのか?
クロスチェーン事故の頻発は、いくつかの一般的な設計欠陥に起因している:
1 検証メカニズムがあまりに単純
単一
- 39
- 2
- 21
#DeFiLossesTop600MInApril
DeFiの4月は記録上最悪のハッキング月となった — $651M 被害額は💀
2026年4月は暗号資産のハッキングで史上最悪の月だった。29件の事件で6億5100万ドルが盗まれた — これは第1四半期の合計(1億6550万ドル)のほぼ4倍にあたる。
最大の被害は二つ:
Drift Protocol(Solana):$285M は4月1日に北朝鮮の長期にわたるソーシャルエンジニアリング作戦により管理者キーが侵害され、被害を受けた
Kelp DAO(Ethereum/LayerZero):$293M は4月18日に誤設定されたクロスチェーンブリッジのメッセージなりすましの脆弱性を突かれて被害を受けた
その後の状況は苛烈だった:13億ドル以上のDeFi TVLが数日で蒸発。Ethereumでは16億ドルの単日流出があった。Aaveは裏付けのないrsETH担保から推定1億2400万ドルから2億3000万ドルの不良債権を吸収した。TRM Labsによると、2026年に盗まれた暗号資産の76%は北朝鮮の国家支援ハッカーに関連している。
パターンは明らかだ:もはやスマートコントラクトのバグではなく、インフラの問題だ。クロスチェーンブリッジ、侵害された管理者キー、ソーシャルエンジニアリングが主な攻撃手段だ。信頼の一点集中と、攻撃速度に対応でき
- 17
- 1
- 10
💰 $OPEN リバーサル構造設定
🔼 ロング
✳️ エントリー&ターゲットは下記を確認 👇 👇
🔼 ロング
✳️ エントリー&ターゲットは下記を確認 👇 👇
- 9
- 7
- 9
もっと詳しく
成長中のコミュニティに、40 M人のユーザーと一緒に参加しましょう
⚡️ 暗号通貨ブームのディスカッションに、40 M人のユーザーと一緒に参加しましょう
💬 お気に入りの人気クリエイターと交流しよう
👍 あなたの興味を見つけよう
人気の話題
#GateAtTOKEN2049
38.73k 閲覧数21.39k件の議論
#LedgerLossesNear90Million
38.77k 閲覧数147件の議論
#GateWCTCS9GlobalTradingCompetition
33.23k 閲覧数4.72k件の議論
#CRCLLeadsCryptoStocks
111.68k 閲覧数1.36k件の議論
#EthereumUpOver71%inQ3
26.16k 閲覧数26.29k件の議論
#GateEventMarketVolumeHits73M
49.15k 閲覧数1.54k件の議論
#USOpensRussianDieselImports
5.42k 閲覧数36件の議論
#GateNetInflowRanks3rd
20.04k 閲覧数561件の議論
#SimpleEarnUSDTLimitedTime11%APR
51.89k 閲覧数211件の議論
#BTC Pulls Back to 81000
26.62k 閲覧数36.11k件の議論