


Ledger事件损失近9000万
Ledger 正在调查与东南亚经销商 CryptoBilis 相关的用户资金损失事件,第三方安全机构估算损失接近 9000 万美元。事件疑似涉及供应链或设备篡改,Ledger 已要求该经销商暂停销售,并建议近期购买设备的用户转移资产。你怎么看?
相关币种
 BTC
+0.34%
精选Ledger 硬件钱包疑似被盗 8600 万美元
Ledger 正在调查一起可能涉及数百个钱包、累计超过 8600 万美元的资产被盗事件。
目前怀疑方向是 设备或钱包被篡改(tampering)。
Ledger 已经做了两个动作:
1. 要求合作方 CryptoBilis 暂停 Ledger 设备的销售和发货,直到调查结束
2.提醒用户留意假冒 Ledger Wallet 应用,它会诱导你在设备上签署恶意交易
:硬件钱包的安全边界,不只是私钥离线,还包括你买到的设备是否干净、你签的交易是否看得懂。
这次事件还没有官方结论,所以现在不该乱猜攻击路径。
但安全问题无小事,有几件事要马上做:
1.确认设备来源:只从官网或可信渠道买,别买二手和来路不明的
2.设备检查设备外观和包装:有没有被拆封、篡改痕迹
3.认真看设备屏幕:每笔交易的收款地址和金额,必须和你发起的一致
4.别下载陌生"Ledger Wallet":只从官网下载应用
5.别输入助记词到任何网站或客服:没有任何正规团队会索要它
6.有异常先转移资产:如果你的设备有疑虑,可以用新设备、新助记词重新生成钱包,再转移资产
私钥离线只是第一步,设备干净、交易可验证,才是真正的硬件钱包安全。
目前细节仍待 Ledger 官方公布,这篇内容会随进展更新。DYOR,只相信官方渠道。
- 3
- 4

#Ledger事件损失近9000万 Ledger供应链攻击新进展!92%被盗BTC持仓未满90天,币圈安全警钟再次敲响
近期一则加密安全事件,再度搅动整个币圈的神经。根据Galaxy研究主管的监测数据,Ledger CryptoBillis供应链攻击事件的损失已经浮出水面,本次失窃共计213.42枚比特币,折合大约1770万美元。
在链上追踪的细节里,有一个很值得所有币圈玩家留意的数据:92%被盗的比特币,归集前的持有时长还不到90天,仅有少部分被盗资产属于长期持仓。
换而言之,本次中招的大多是短期持有者,并非大家刻板印象里囤币多年的长线巨鲸。目前链上监测显示,这批被盗比特币尚且没有被转移拆分、混币洗白,全部归集在3个独立钱包地址中,处于“静置待命”状态。 很多人第一反应只是当成又一次普通黑客失窃,但这件事背后折射出来的影响,远比账面一千多万美元损失要大。
首先是硬件钱包的信任危机。
一直以来,以Ledger为代表的硬件冷钱包,被圈内普遍视作资产安全的最后一道防线。大家愿意付出溢价购入硬件钱包,核心诉求就是隔绝网络风险,远离线上黑客。而供应链攻击属于从源头端破坏信任,问题不出在用户私钥保管习惯,而是产品交付链路本身,普通用户几乎没有自主辨别能力。一旦供应链漏洞被放大,不少投资者会对冷存储方案产生动摇。
其次,短期持仓用户成重灾区,也透露出一部分现实逻辑。
持有周期较短的地址
BTC+0.34%
- 6
- 7

#LedgerLossesNear90Million
与 Ledger 设备相关的、接近 9000 万美元的加密货币损失报告,让一个重要问题再次成为焦点:安全性取决于整个过程中的每一步,从设备的来源,到设备的设置和使用方式。
据报道的事件仍在调查中,总金额也是估算值,因此细节可能会发生变化。有报道将受影响的设备与通过东南亚经销商 CryptoBilis 进行的购买联系起来。但这并不意味着每台 Ledger 设备都受到影响,而且应避免将早期报告视为最终结论。尽管如此,据报道的损失规模仍然给所有持有数字资产的人敲响了严肃的警钟。
硬件钱包有助于让私钥保持离线,但无法消除所有风险。设备的来源、包装、设置流程、恢复短语的安全性,以及用户所做的选择,都很重要。安全性是一系列环节组成的链条,每个环节都需要谨慎对待。
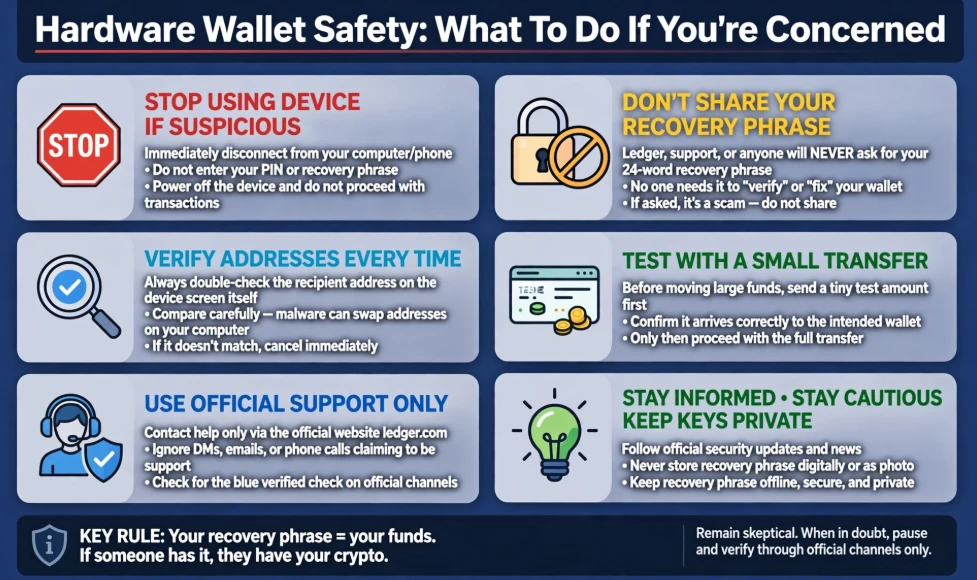
如果你拥有硬件钱包,请花点时间检查以下基本事项:
• 直接从制造商处购买,或从你能够独立验证的来源购买。对于意外折扣、不熟悉的卖家,或通过消息和社交媒体发送的链接,请保持警惕。
• 自己设置设备,并遵循制造商的官方说明。不要依赖未知账户提供的设置指南,也不要点击未经请求的消息中的链接。
• 将恢复短语妥善保密并离线保存。绝不要与任何人分享、将其输入网站,或通过聊天和电子邮件发送。任何获得该短语的人,都可能访问它所保护的资产。
• 对要求你“验证”、“同步”或“恢复”钱包的请求保持
- 5
- 3
- 5
#LedgerLossesNear90Million
#Ledger事件损失近9000万
加密安全不仅关乎保护私钥,还关乎信任那些连接用户与其数字资产之间的技术、软件和基础设施。
据报道,Ledger 相关的供应链攻击再次让这一问题受到关注。根据报告提供的数据,约有 213.42 BTC 被盗,案发时价值约 1770 万美元。另一个值得注意的细节是,估计有 92% 的被盗比特币在归集前持有时间不足 90 天。这凸显了研究资产如何在链上流动的重要性,不过,仅凭持有时间无法确定受害者是谁,也无法确定攻击者如何选择目标。
更深层的担忧在于供应链可能遭到入侵。许多投资者依赖硬件钱包,因为硬件钱包能将私钥与联网设备隔离,从而提供额外一层保护。然而,硬件安全所依赖的不仅仅是设备本身。软件完整性、固件真实性、交易验证,以及整个交付和更新流程的安全性都至关重要。
这就是为什么安全绝不应被视为一次性设置。投资者在安装钱包软件、连接设备、批准交易,或遵循通过非官方渠道收到的指示时,都需要保持谨慎。即使某款产品广受信任,用户也应独立验证软件来源,绝不要将助记词输入声称提供支持的网站或应用程序。
对被盗比特币的流动情况也应进行仔细监控。如果这些资产仍归集在多个地址中,调查人员就能追踪到可识别的链上活动。然而,缺乏转移并不能揭示攻击者的意图,因此现在断定这些资金必然会被出售或通过某一特定路径洗净还为时过早
BTC+0.34%
- 1
- 3
#LedgerLossesNear90Million 🚨 #LedgerLossesNear90Million —一场重大的加密安全警钟!
🔐 硬件钱包旨在通过离线存储密钥来保护数字资产。但一项正在展开的安全调查,正向每一位加密货币持有者提出一个关键问题:
如果风险在钱包甚至还没到你手中之前就已经开始了呢?
10 月 9 日至 10 日发布的报告显示,与通过东南亚经销商 CryptoBilis 销售的设备有关的疑似加密货币损失,已从超过 8600 万美元上升至接近 9000 万美元;而在一项链上调查中,损失甚至超过了 9000 万美元。
⚠️ 重要提示:这些是据报道的疑似损失,并非 Ledger 确认的最终金额。
📊 发生了什么?
根据区块链调查人员和媒体报道:
🔹 超过 9000 万美元:Bitquery 估计,311 个钱包的损失约为 9290 万美元。
🔹 涉及多条区块链:据报道,相关活动涉及 Bitcoin、Ethereum、TRON、BNB Chain 和 Polygon。
🔹 经销商正在接受调查:Ledger 要求 CryptoBilis 暂停销售和发货,同时调查涉及通过该经销商购买设备的客户的相关报告。
🔹 潜在追回行动:链上调查人员报告称,Tether 冻结了与该事件有关的约 1000 万美元 USDT。
调查仍在进行中。确切原因、受影响客户的完整数量
- 2
- 1
#LedgerLossesNear90Million Ledger 已通过 Yield,xyz 将 Hyperliquid 永续合约交易正式直接集成至其硬件钱包中。这对于同时重视“冷存储安全性”和高频执行的交易者来说是一个改变游戏规则的进展。从工程角度来看,能够在硬件设备上签署永续合约,可减少钱包资产被盗的攻击面。它弥合了 DEX 的速度与离线私钥的绝对安全性之间的差距。随着越来越多专业交易者将其执行层转移至硬件安全环境中,我正密切关注 Hyperliquid 上的交易量。安全性和性能不再相互排斥。#Ledger #Hyperliquid #DeFiSecurity #PerpsTrading
HYPE-2.22%
- 1
#DeFi4月安全事件损失超6亿美元 #Gate广场五月交易分享 跨链桥不是“安全桥”|从近期攻击事件拆解 DeFi 安全软肋
2026 年 4 月,两起跨链桥攻击事件接连发生,让 DeFi 世界再次震动。
先是 4 月 18 日,KelpDAO 因跨链验证配置缺陷,被黑客伪造消息盗走约 2.93 亿美元;紧接着 4 月 29 日,Syndicate Commons 跨链桥因消息校验缺失,代币暴跌近 35%。
攻击者没有触碰核心智能合约代码,而是利用跨链桥在设计上的“信任盲区”——伪造一条消息,系统便乖乖放行。
这两起事件再次暴露一个核心问题: 跨链桥,正在成为区块链安全的“最大薄弱点之一”
对于普通用户和项目方而言,这两起事件敲响的警钟是:跨链桥的底层信任模型正在被系统性挑战。本文从风险本质出发,给出可落地的防护建议。
一 跨链桥为何容易“翻车”?
跨链桥事故频发,根源在于几个常见的设计缺陷:
1 验证机制太简单
只需单一节点确认,黑客攻破一个节点就能伪造指令。这种“单点信任”模式在去中心化世界里等于没设防。
2 缺乏双向对账
源链没发生的事,目标链无法识别,伪造消息畅通无阻。相当于银行只看你手里的支票,却不打电话核实账户余额。
3 权限过于集中
大额资金池没有限额、延时、多签保护,一次突破就能全部转走。好比保险柜钥匙只给一个人保管,丢了就全完了。
4 审计不充分
很多
- 39
- 2
- 21
2026年4月,DeFi领域遭遇了近年来最严峻的信任危机。据CertiK等机构统计,当月因黑客攻击、漏洞利用等造成的安全损失约6.34至6.51亿美元,较3月的5,950万美元爆发式增长超十倍,创下自2022年3月以来的单月损失最高纪录。更令人警醒的是,当月共发生31起独立攻击事件,近乎平均每天一起,无论是损失金额还是攻击频率均刷新了DeFi历史记录。
Ker位于这场风暴中心的两大巨案——KelpDAO和Drift Protocol——合计蚕食了当月超90%被盗资产。KelpDAO因跨链桥单一验证者漏洞被利用,攻击者绕过安全机制凭空铸造了价值2.92亿美元的rsETH代币,并以这些代币为抵押在Aave等借贷平台借出真实以太坊。这一操作不仅使Aave面临近2亿美元的潜在坏账,更在24小时内引发超过80亿美元的资金从该平台撤出,TVL骤降约32%。紧随其后的Drift Protocol事件同样触目惊心:攻击者通过长达六个月的情报渗透,最终盗取管理员密钥,转移约2.85亿美元资产。两起案件均被指向朝鲜背景的Lazarus Group,该组织的链上行为特征在此次系列攻击中高度一致。
这一轮安全危机绝非偶然,而是DeFi长期“效率优先”发展模式的集中暴雷。从根本上暴露了三个层面系统风险:其一,跨链桥验证机制存在致命缺陷,单一验证者架构让百万级资金系于一把私钥的安全,而2022年Ronin桥事
- 10
- 10
五月趋势大纲浅谈:
来回折腾反复,形态还是处于左侧环节,消息面云集,我们需要注意几个点。
1,美股强牛阶段,各项龙头企业势头全都出现漂亮数据,有推助力,短期还是强势。
2,5.1假期参考以前的节点,都有上升的历史前奏。
3,黄毛5月14-15访华,对地缘方面有一定安抚情绪,阶段性利好。
4,中东和谈的信号已经差不多很明确,就剩签署协议,利好不言而喻。
5,链上4–5月属于机构主动买、巨鲸逆势囤、交易所无货卖的强势阶段,买盘远大于卖盘,链上基本面偏多。
以上5嚸都是利好币圈属性,时间节点在5月上旬5.1-5.14日,但是有几个嚸需要大家注意,5.15日后半段,也都是雷区。
1,美联储历任换帅后市场反应都是处于避险阶段,币圈都出现了大幅度的跳水,若沃什上任后首番讲话放鹰(维持高利率、加速缩表),币圈大概率大跌5–10%。
2,美股一旦见顶,那么就会随时掉头,强势周期局面会瞬间土崩瓦解。
3,以太坊8月质押解锁预期提前发酵。5月资金可能提前避险,抛售ETH及相关DeFi资产,带动大盘走弱。
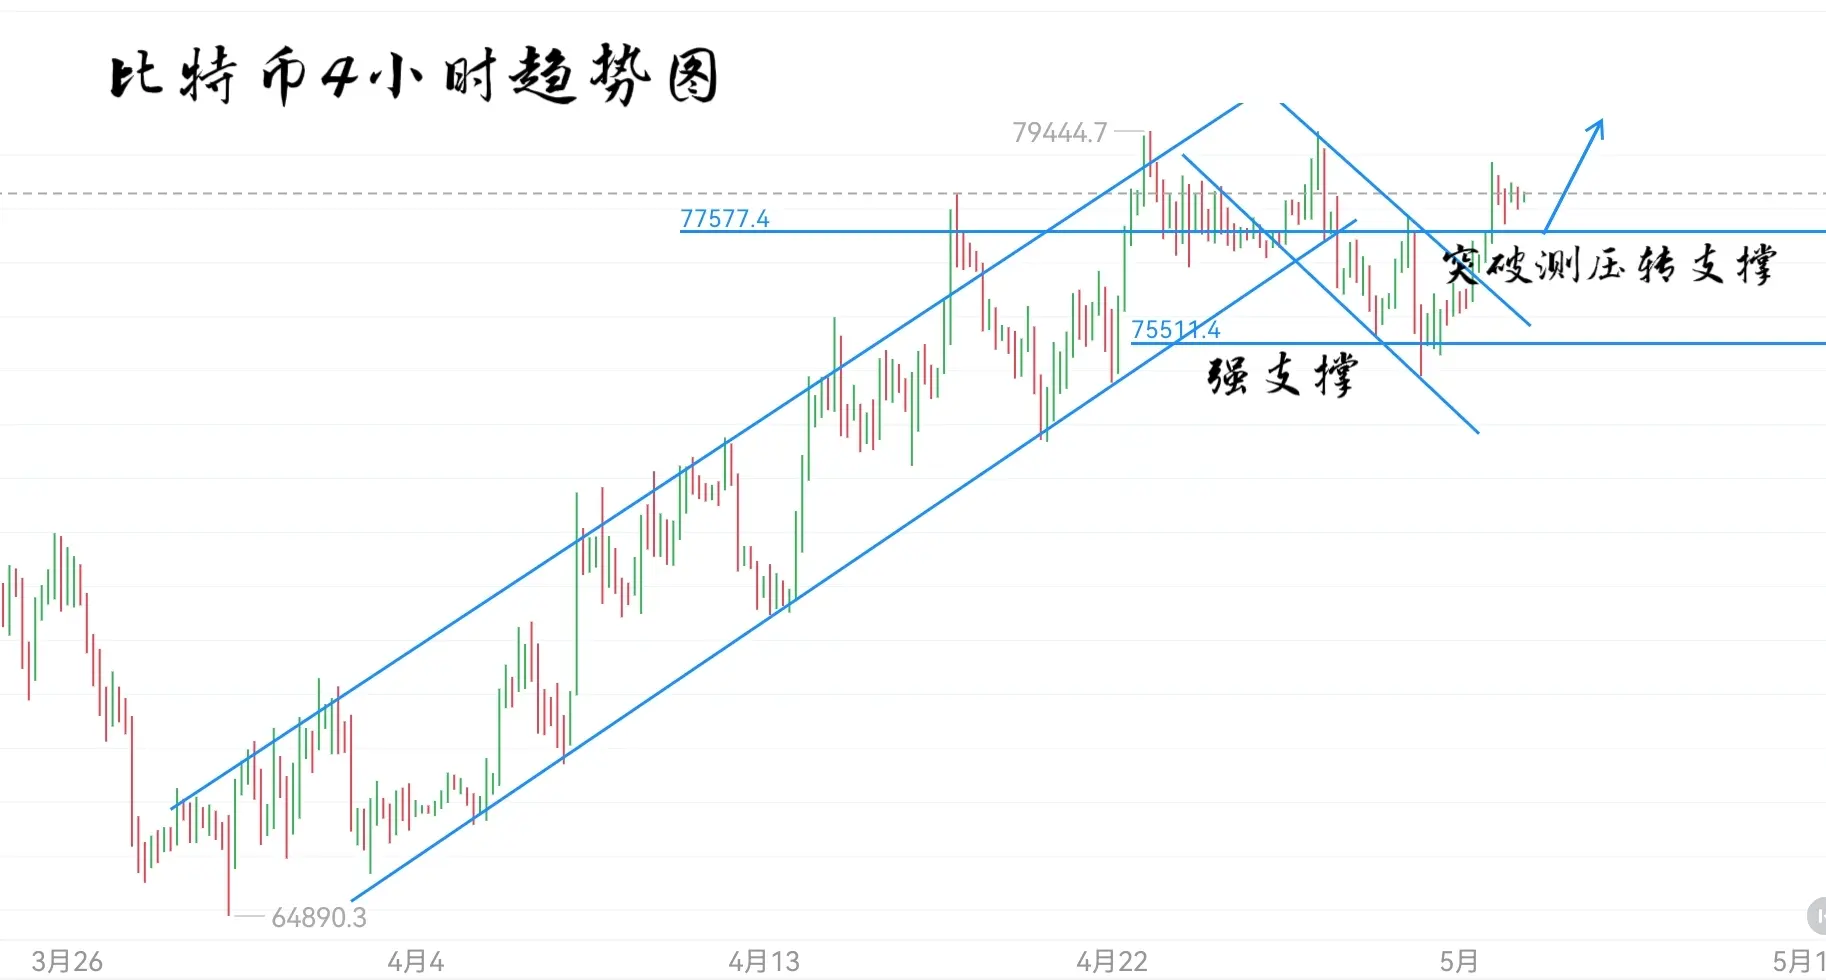
这3个嚸属于大利空背景。时间窗口在15号后半段。在配合最近短线情绪来看,5月先涨后跌可能性较大。所以我们操作上,从右侧上需要调整,先短线高空低多,跟随市场节奏做左侧为主,后面上去试探815-830区域后在开启大空节奏!
短期支撑77500,76300,74700。压力79600,81500,83600
加载更多
加入 4000 万人汇聚的头部社区
⚡️ 与 4000 万 人一起参与加密货币热潮讨论
💬 与喜爱的头部博主互动
👍 查看感兴趣的内容
热门话题
#Gate亮相TOKEN2049
38.73k 浏览量21.39k 人讨论中
#Ledger事件损失近9000万
38.77k 浏览量147 人讨论中
#GateWCTCS9全球交易赛
33.23k 浏览量4.72k 人讨论中
#CRCL领涨加密股
111.68k 浏览量1.36k 人讨论中
#以太坊三季度涨超71%
26.16k 浏览量26.29k 人讨论中
#Gate事件市场月交易量达7300万美元
49.15k 浏览量1.54k 人讨论中
#美国开放俄罗斯柴油进口
5.42k 浏览量36 人讨论中
#Gate净流入1.26亿美元位列行业第三
20.04k 浏览量561 人讨论中
#余币宝USDT享11%年化
51.89k 浏览量211 人讨论中
#BTC回调触及81000美元
26.62k 浏览量36.11k 人讨论中